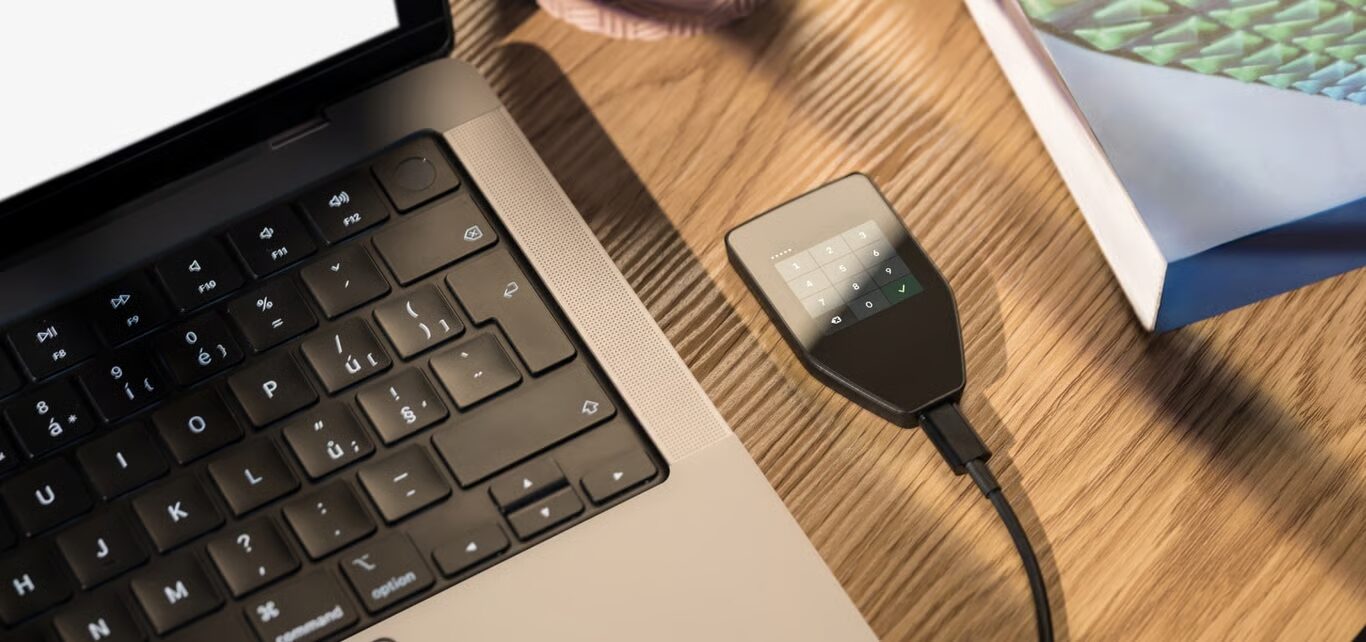
繼 Ledger 爆發大規模硬體錢包供應鏈竊幣事件後,另一家冷錢包大廠 Trezor 也面臨相同經銷通路的安全威脅!
Trezor 近日證實,一名印尼用戶通報從前授權經銷商 CryptoBilis 購買的 Trezor Safe 5,疑似遭植入能夠截取錢包恢復助記詞的惡意電子元件。
截至 11 月 1 日,Trezor 尚未完成這台可疑設備的實驗室鑑識,也未收到相關用戶資產遭竊的通報,但官方已擴大安全警告,要求所有自 2026 年 3 月起透過 CryptoBilis 購買 Trezor 裝置的用戶,立即將資產轉入使用全新助記詞建立的安全錢包,並提供免費替換設備或購買憑證。
Safe 5 疑遭植入通訊晶片,助記詞可能透過行動網路外洩
根據 Trezor 公告,印尼用戶於 10 月 28 日透過漏洞通報管道提出警告,指出自己今年 8 月在電商平台 Tokopedia,透過 CryptoBilis 購買的 Trezor Safe 5,內部疑似存在非原廠電子元件。
通報資料顯示,這塊額外電路板被安裝在主機板與顯示螢幕之間,並配備行動通訊模組與天線。攻擊原理可能是:當使用者首次設定錢包、螢幕顯示恢復助記詞(Recovery Phrase)時,植入物便可讀取螢幕內容,再透過行動網路將資訊傳送至攻擊者。
一旦完整助記詞外洩,攻擊者便可能在另一個錢包重新取得相關資產的控制權。不過,Trezor 強調,這些技術細節目前仍來自通報者提供的照片、說明與視訊訪談,尚未經過官方實驗室完整驗證。
四台錢包檢查正常,但關鍵 Safe 5 仍待送驗
Trezor 最新披露,公司早在 10 月 9 日取消 CryptoBilis 的經銷資格後,便開始檢查經由該通路售出的裝置。截至目前,已檢查的四台設備包括一台 Safe 7 、兩台 Safe 5,以及一台 Safe 3,均未發現實體改裝跡象。
但這四台並不包含 10 月 28 日遭到舉報的 Safe 5 。 Trezor 表示,正安排將該設備送往實驗室,以確認是否真的存在惡意電路,以及其是否具有擷取助記詞的能力。
Trezor 商務長 Danny Sanders 表示,公司寧願在鑑識完成前先提醒用戶,也不希望等到實際有人遭竊,才公開風險。
官方目前尚未公布下一次調查報告的具體日期。
Ledger 、 Trezor 、 OneKey 接連切斷 CryptoBilis 合作
這次事件的另一個重要進展,是風險已擴及多家硬體錢包品牌。
CryptoBilis 原本是 Ledger 與 Trezor 在東南亞市場的授權經銷商。今年 10 月 9 日,Ledger 開始調查部分經由該通路售出的硬體錢包遭竊事件,隨後確認部分正版裝置確實被植入未經授權的硬體。
鏈上分析師先前估計,Ledger 相關供應鏈竊幣事件涉及超過 8,600 萬美元加密資產損失,但 Ledger 尚未確認這是最終損失總額。
Trezor 因而在 10 月 9 日先行取消 CryptoBilis 授權,即使當時還沒有發現自家裝置遭改裝的證據。另一家硬體錢包業者 OneKey 也已終止與 CryptoBilis 的合作,暫停新的經銷批准,並提出替換設備安排。
這顯示此次問題已不再只是個別錢包品牌的產品安全事件,而是涉及多家製造商共同面臨的經銷通路與供應鏈管理風險。但目前仍沒有證據確認,Ledger 與 Trezor 的疑似植入物由同一攻擊者製作,也尚未查明實際改裝發生在哪個物流或銷售環節。
沒有資產失竊也必須換錢包!Trezor 公布緊急處置措施
Trezor 表示,目前沒有收到 CryptoBilis 客戶因這起疑似植入事件損失資金的通報。發現問題的印尼用戶,也已在發現可疑硬體前將資產轉離。不過,由於 Trezor 採自託管模式,公司並不能直接檢查所有用戶錢包的餘額或資金狀態,因此無法完全排除尚未通報的損失。
官方要求,自 2026 年 3 月起經 CryptoBilis 或其供貨商家購買裝置的用戶:
- 已經使用錢包者:立即使用可信任的設備或環境產生全新助記詞,將資產轉入新地址;不可在新設備重複使用舊助記詞。
- 尚未啟用裝置者:不要設定該設備,也不要輸入任何既有錢包的助記詞。
- 需要替換設備者:保留原裝置與購買證明,聯繫 Trezor 官方客服,申請新裝置或購買憑證。
Trezor 同時提醒,攻擊者可能利用事件發送冒充官方客服的釣魚郵件、信件及電話,誘騙用戶交出助記詞。此外,官方不建議用戶自行拆機或秤重檢查,因為重量差異並不足以可靠判斷設備是否遭動手腳。
從 Ledger 已確認的植入案件,到 Trezor 最新的可信通報,這波事件凸顯出硬體錢包的一項重要風險:即使私鑰演算法、安全晶片及韌體本身沒有遭破解,攻擊者仍可能透過實體改裝,在使用者設定錢包時竊取敏感資訊。
與直接破解私鑰不同,硬體植入攻擊利用的是裝置在交付消費者前可能遭到接觸或修改的機會。這也意味著,傳統的原廠包裝、外觀封條與韌體驗證機制,未必能防止所有具備實體改裝能力的供應鏈攻擊。
Trezor 已表示將縮減並加強管理授權經銷商網路,但未來能否建立更有效的硬體完整性驗證機制,仍是整個冷錢包產業必須面對的課題。
截至 11 月 1 日,Trezor Safe 5 事件仍處於調查階段,尚不能認定已發生新的竊幣案;但在相同 CryptoBilis 通路已經出現經確認的 Ledger 改裝案例後,Trezor 選擇提前要求用戶遷移資產,也反映硬體錢包安全正從「保護私鑰」,延伸至「確保裝置交到用戶手中以前未遭動手腳」。