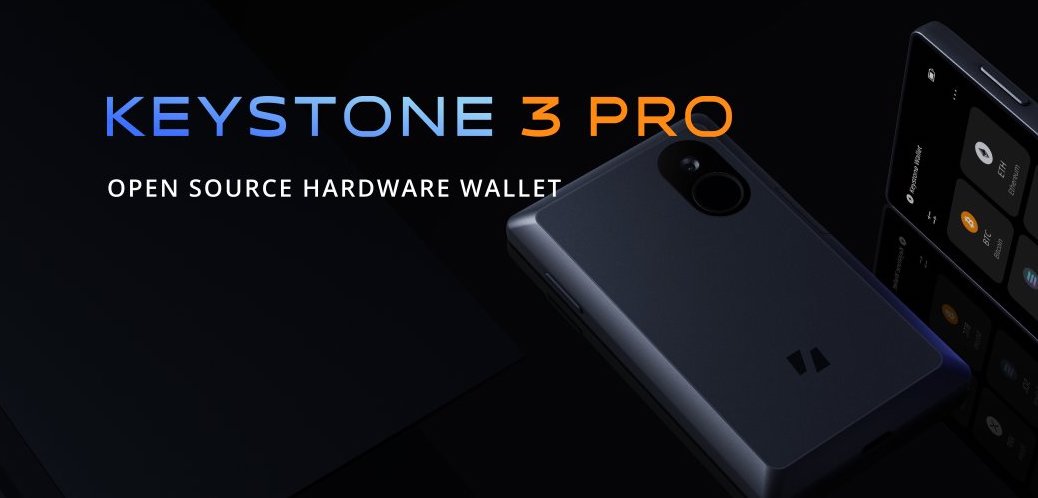
加密貨幣硬體錢包品牌 Keystone 爆出客戶資料外洩事件!
Keystone 10 月 25 日證實,官方網路商店遭第三方未經授權存取,導致客戶姓名、電子郵件、電話、收件地址及訂單資訊遭竊。更引發爭議的是,Keystone 過去曾以「180 天自動刪除出貨資料」作為隱私保護賣點,如今卻有用戶表示,兩年前購買硬體錢包的訂單資訊疑似也受到影響,讓外界開始質疑 Keystone 是否確實履行資料刪除承諾。

Keystone 承認客戶資料遭竊,強調私鑰、助記詞未外洩
根據 Keystone 官方聲明,公司於 10 月 20 日偵測到網站遭未經授權存取,並在 10 月 23 日核對 Shopify 應用程式介面(API)活動後,確認攻擊者取得部分客戶資料。
外洩範圍包括姓名、聯絡資訊、配送地址,以及購買品項與價格等訂單明細。 Keystone 強調,信用卡及銀行資料、錢包復原助記詞、私鑰與密碼均未受影響。官方還表示,已封鎖存取路徑、修補漏洞並啟動調查,目前正透過電子郵件通知受影響客戶,但尚未披露受害人數、駭客身分及具體入侵方式。
承諾 180 天刪資料,兩年前訂單卻疑似仍在系統內?
Keystone 過去多次以嚴格資料保留政策作為品牌優勢。今年 1 月及 3 月,公司曾在 X 宣稱,用戶下單 180 天後,出貨資料將被永久刪除。不過,事件曝光後,多名客戶在 X 提出質疑。
用戶 @trintaetres_33 表示,自己超過兩年前購買的裝置,仍收到資料外洩通知;@BlockchainBarmy 則表示,上一次訂購與此次事件相隔 214 天,已超過 Keystone 宣稱的刪除期限。另一名用戶 @PEPE_Whale69 更聲稱,曾接獲冒充蒙特婁警方的詐騙電話,對方能準確說出其 2024 年 Keystone 訂單相關資料。 Keystone 隨後表示已啟動緊急調查。
不過,目前尚無法獨立確認這些舊訂單資料確實來自本次外洩,或是否經由其他管道取得。
Keystone 不同官方文件對資料刪除的描述存在差異。隱私政策宣稱會刪除最近 180 天未再下單客戶的訂單資料;客服中心則指出,刪除流程可能需要兩至三週,城市與國家紀錄仍會保留,最終刪除由 Shopify 執行。

然而,這次真正需要釐清的,是 Keystone 如何管理合作平台保存的資料,以及承諾刪除的紀錄是否仍存在於可被存取的系統中。
對硬體錢包用戶而言,這類資料外洩的危險不只限於垃圾郵件。攻擊者一旦掌握客戶姓名、住址與購買紀錄,便可能假冒官方客服,以設備召回、退款、補發錢包或安全升級為由,誘導受害者透露助記詞,甚至寄送經過惡意改裝的裝置。
鏈上安全研究員 Taylor Monahan 更警告,硬體錢包購買者的實際地址遭曝光,可能增加遭受實體威脅的風險。
根據資安機構 CertiK 報告,2026 年上半年全球已確認 52 起針對加密資產持有人的實體脅迫事件(Wrench Attacks),較去年同期的 39 起增加 33.3%;涉及的已記錄損失及勒索金額約 1.241 億美元,高於去年同期的 1,050 萬美元。
Ledger 、 Trezor 接連出事,硬體錢包的安全戰場正在改變
Keystone 並非今年唯一發生客戶資料安全事件的硬體錢包品牌。
今年 8 月,Trezor 披露物流合作商 ShipMonk 遭遇資料外洩,最初涉及近 1.4 萬名客戶,隨後又確認約 6.7 萬名美國客戶受到影響。 SafePal 亦曾因訂單追蹤系統問題,導致近 4 萬名客戶資料外露。
10 月 Ledger 也確認部分經銷商出售的裝置遭惡意植入硬體。雖然上述事件的攻擊方式與影響程度各不相同,但凸顯硬體錢包的安全問題,已不只是離線儲存私鑰是否安全。
從下單、付款、物流配送,到裝置取得與啟用,整條供應鏈都可能成為攻擊入口。
這起事件真正暴露的風險是:即使硬體錢包沒有遭破解,使用者仍可能因購買紀錄外洩,成為針對性詐騙甚至實體犯罪的目標。對 Keystone 而言,下一步的關鍵不只是修補漏洞,更是公開交代遭竊資料的時間範圍、刪除政策是否落實,以及為何兩年前的客戶仍可能受到影響。
區塊客用戶安全提醒:收到 Keystone 退款、設備更換或安全驗證訊息時,應直接從官方網站確認,不要點擊陌生連結,更不要向任何人提供助記詞。