
美國最大加密貨幣交易所之一 Coinbase 再度捲入用戶資料外洩風波!
資安研究機構慢霧(SlowMist)研究人員指出,Coinbase 疑似有超過 7 萬名客戶的聯絡資訊遭到外洩。 Coinbase 隨後緊急澄清,事件實際發生於第三方數據分析服務商 Amplitude,影響部分 Coinbase 用戶及其他企業客戶;目前沒有證據顯示 Coinbase 自身系統遭入侵,客戶資金也未受影響。
第三方 Amplitude 出事,Coinbase 用戶電郵、電話遭曝光
根據 Coinbase 10 月 28 日透過官方客服帳號發布的聲明,數據分析業者 Amplitude 發生安全事件,使部分 Coinbase 客戶的聯絡資料受到影響。
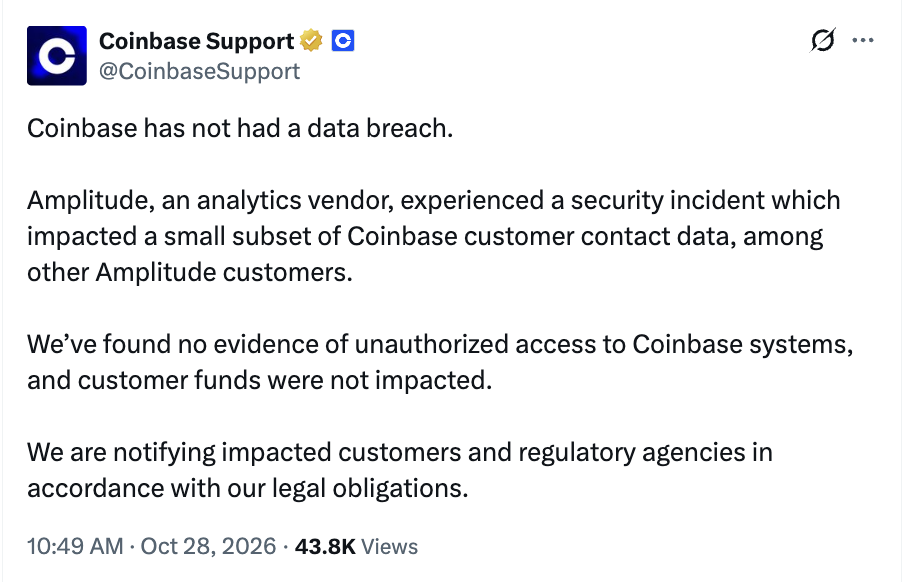
目前已知受影響資訊主要包括電子郵件地址及電話號碼。 Coinbase 強調,沒有發現公司內部系統被未經授權存取的證據,亦未發現客戶資產受到影響。
該公司表示,已按法律要求通知相關客戶及監管機構,但尚未公開受害人數、攻擊方式及事件發生的確切時間。
Amplitude 是企業使用的產品分析服務平台,能協助追蹤使用者操作及產品互動。這次事件也再次凸顯,即使加密交易所本身沒有遭駭,第三方服務商仍可能成為敏感客戶資訊外洩的入口。
這起消息最初受到關注,是因 SlowMist 研究人員提出超過 7 萬名 Coinbase 用戶資料可能受影響的說法。不過,Coinbase 並未證實這個人數,僅表示涉及一小部分客戶。
此外,截至目前,沒有可靠證據顯示這次事件涉及用戶密碼、私鑰或加密貨幣錢包控制權。
去年曾因內鬼外洩付出 3.11 億美元,Coinbase 再遇個資風波
這並非 Coinbase 第一次面臨大規模客戶資料安全事件。
2025 年 5 月,Coinbase 曾揭露海外外包客服人員遭犯罪集團收買,非法取得部分客戶資料,包括身分資訊及帳戶紀錄。當時駭客向 Coinbase 勒索 2,000 萬美元,但公司拒絕支付。
根據 Coinbase 2025 年年度財務報告,該公司全年針對這起事件支付的客戶自願補償及直接法律費用合計達 3.112 億美元。
雖然 Coinbase 表示客戶資金安全,但聯絡資料遭曝光仍可能帶來後續風險,資金沒被盜,個資外洩仍可能引發釣魚詐騙。
攻擊者掌握用戶電郵與電話後,可能假冒 Coinbase 客服,透過帳戶遭鎖定、提領異常、安全驗證等理由,誘導用戶提供雙重驗證碼(2FA)、登入資料,甚至將資產轉往指定地址。
Coinbase 官方提醒,客服不會透過電話或簡訊要求用戶提供密碼、驗證碼、私鑰或助記詞,也不會指示客戶將資金轉往陌生錢包。